
Nhật ký kiểm tra
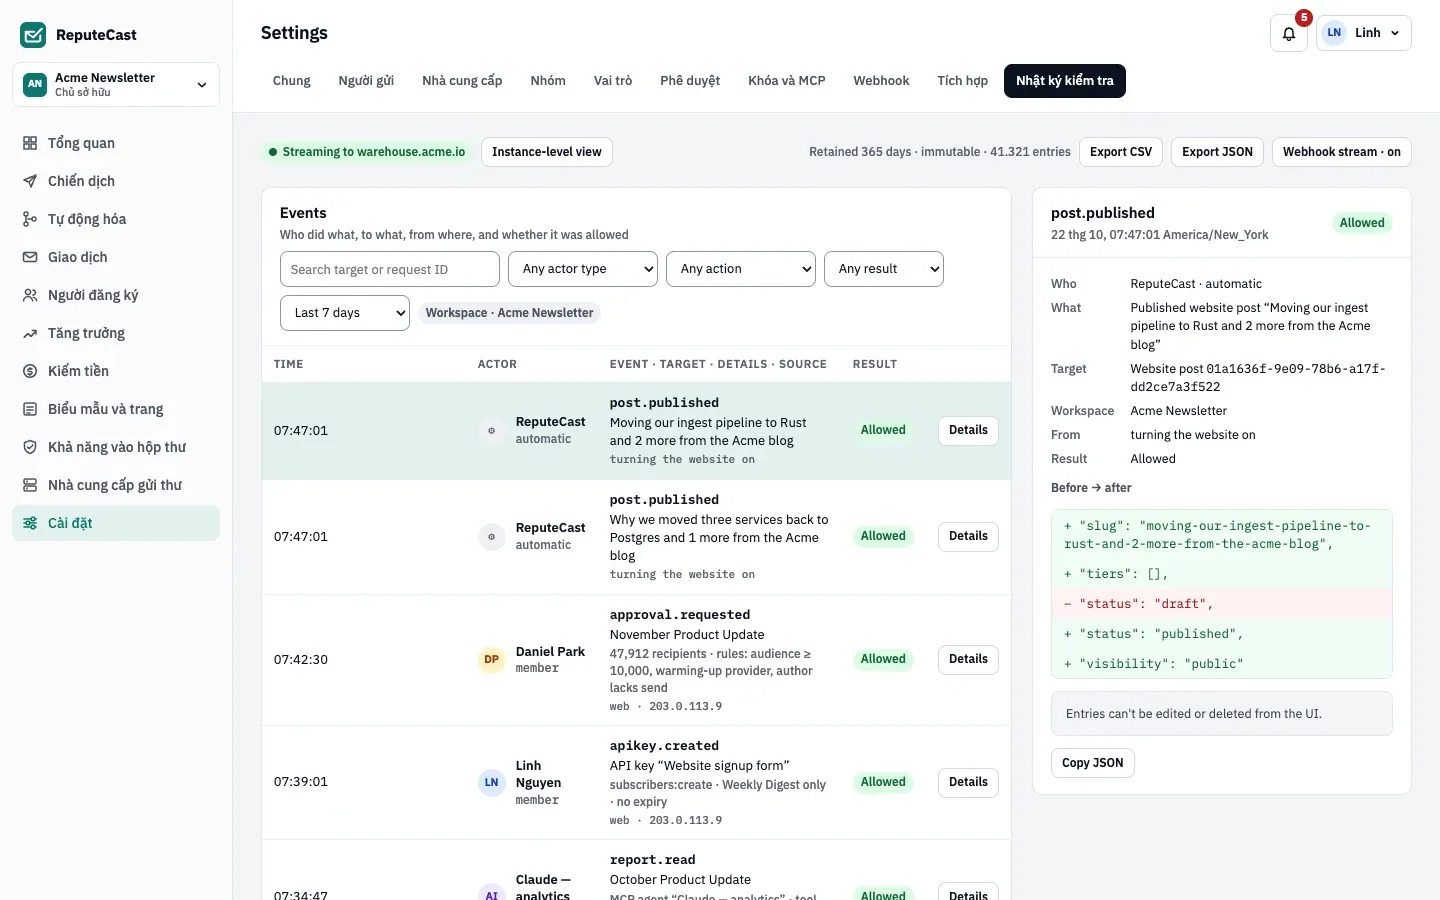
Nhật ký kiểm tra ghi lại ai đã làm gì, với đối tượng nào, từ đâu và có được phép hay không, cho từng không gian làm việc trong Cài đặt, rồi Nhật ký kiểm tra và cho toàn hệ thống trong Quản trị hệ thống, rồi Nhật ký kiểm tra.
Quyền truy cập
Phần tiêu đề “Quyền truy cập”| Nhật ký | Ai đọc được | Ai thay đổi được thời gian lưu giữ và luồng nhật ký |
|---|---|---|
| Không gian làm việc | Thành viên, khóa API và tác tử MCP có quyền audit:view (Chủ sở hữu, Quản trị viên, Biên tập viên, Người xem; không gồm các vai trò của khách hàng) |
Thành viên đã đăng nhập có quyền workspace:manage |
| Hệ thống | Quản trị viên hệ thống, khi đã đăng nhập | Quản trị viên hệ thống |
Nhật ký hệ thống hiển thị mục của mọi không gian làm việc cùng các mục cấp hệ thống: đăng nhập, đăng nhập một lần (SSO), chính sách, người dùng và chế độ agency. Quản trị viên hệ thống có thể chuyển giữa hai nhật ký bằng Xem ở cấp hệ thống.
Một mục ghi lại những gì
Phần tiêu đề “Một mục ghi lại những gì”| Trường | Nội dung |
|---|---|
| Thời gian | Thời điểm xảy ra (UTC trong tệp xuất). |
| Người thực hiện | Loại (thành viên, khóa API, tác tử MCP, hoặc tự động đối với hệ thống), ID và tên. |
| Hành động | Tên có dấu chấm như role.updated, member.removed hoặc audit.exported. |
| Đối tượng | Loại, ID và tên của thứ bị thay đổi. |
| Kết quả | allowed, denied hoặc error, kèm lý do (ví dụ quyền còn thiếu). |
| Trước và sau | Các giá trị đã thay đổi; bảng chi tiết hiển thị chúng dưới dạng so sánh khác biệt (diff). |
| Nguồn | Địa chỉ IP của máy khách (được xác định qua các proxy tin cậy của bạn), user agent và mã yêu cầu. |
| Siêu dữ liệu | Ngữ cảnh bổ sung, như số mục của một lần xuất. |
Lưu ý về cách ghi
Phần tiêu đề “Lưu ý về cách ghi”- Một thao tác và mục nhật ký của nó được lưu trong cùng một giao dịch cơ sở dữ liệu.
- Các mục không thể thay đổi: một trigger trong cơ sở dữ liệu từ chối mọi lệnh cập nhật và xóa, trừ việc dọn dẹp theo thời gian lưu giữ. Ứng dụng không có cách nào để sửa hay xóa chúng.
- Các mục tồn tại lâu hơn không gian làm việc, người dùng hoặc khóa mà chúng nhắc đến.
- Thay đổi bị từ chối luôn được ghi lại. Lần đọc bị từ chối chỉ được ghi khi cần quyền nhạy cảm, như xuất dữ liệu. Phần lớn lần đọc thông thường không được ghi.
- Thông tin bí mật (khóa API, khóa bí mật của webhook và của nhà cung cấp) không bao giờ xuất hiện trong các mục.
- Bản thân mỗi lần xuất cũng được ghi lại là
audit.exported.
Bộ lọc
Phần tiêu đề “Bộ lọc”| Bộ lọc | Giá trị |
|---|---|
| Tìm kiếm | Tên đối tượng hoặc người thực hiện (chứa chuỗi), ID đối tượng hoặc mã yêu cầu (khớp chính xác). Nhật ký hệ thống còn khớp mã tham chiếu đăng nhập hiển thị trên trang lỗi. |
| Loại người thực hiện | Thành viên, khóa API, tác tử MCP, hệ thống |
| Hành động | 22 nhóm, từ gửi thư, nhóm và quyền truy cập đến agency |
| Kết quả | Được phép, bị từ chối, lỗi (nhật ký hệ thống: được phép, bị từ chối) |
| Khoảng thời gian | 24 giờ qua, 7 ngày (mặc định), 30 ngày, 90 ngày, toàn bộ dữ liệu còn lưu, hoặc ngày tùy chọn theo múi giờ của không gian làm việc |
| Không gian làm việc | Chỉ có ở nhật ký hệ thống: mọi không gian làm việc, một không gian làm việc hoặc chỉ các mục cấp hệ thống |
Xuất dữ liệu
Phần tiêu đề “Xuất dữ liệu”Xuất CSV và Xuất JSON tải về các mục khớp với bộ lọc hiện tại, không
giới hạn số hàng, dưới dạng audit-<workspace>-<date>.csv hoặc .json (hệ thống: audit-instance-<date>). Các cột CSV
là occurred_at, actor_type, actor_name, actor_id, action, target_type, target_id, target_name, result, reason, summary, ip, user_agent, request_id, before, after; tệp xuất của hệ thống có thêm cột workspace. API tương
đương là GET /api/v1/workspaces/<workspace>/audit/export?format=csv|json với cùng các bộ lọc (xem
tài liệu API).
Luồng nhật ký kiểm tra
Phần tiêu đề “Luồng nhật ký kiểm tra”Hộp thoại Luồng và thời gian lưu giữ nhật ký kiểm tra của không gian làm việc, với Truyền các mục đến một webhook, gửi các mục mới đến một endpoint HTTPS, như hệ thống SIEM hoặc kho dữ liệu. Quản trị viên hệ thống thiết lập một luồng riêng cho các mục cấp hệ thống bằng Truyền sự kiện hệ thống.
- Cứ mỗi 30 giây, ReputeCast gửi (POST) tối đa 500 mục mới cho mỗi không gian làm việc, cũ nhất trước, dưới dạng
{"workspace": "<id>", "sent_at": "…", "events": [ … ]}. - Mỗi yêu cầu được ký giống webhook của không gian làm việc: các header
X-ReputeCast-Timestamp,X-ReputeCast-Event: audit.batchvàX-ReputeCast-Signature, tức HMAC-SHA256 của<timestamp>.<raw body>với khóa bí mậtwhsec_…chỉ hiển thị một lần sau khi lưu. - Một lô được coi là đã gửi thành công khi nhận được bất kỳ phản hồi 2xx nào. Cho đến lúc đó, cùng lô ấy được thử lại mỗi 30 giây, theo đúng thứ tự, và không có mục nào bị bỏ.
- Bật luồng hoặc đổi URL của luồng sẽ bắt đầu gửi từ thời điểm đó; các mục cũ hơn không được gửi.
- Địa chỉ mạng riêng và loopback bị từ chối, trừ khi người vận hành đặt
webhooks.allow_private_networks.
Thời gian lưu giữ
Phần tiêu đề “Thời gian lưu giữ”Đặt Lưu giữ các mục trong trong hộp thoại của không gian làm việc, hoặc dùng Đổi thời gian lưu giữ cho nhật ký hệ thống. Việc dọn dẹp chạy mỗi giờ.
| Thiết lập | Mặc định | Cách thay đổi |
|---|---|---|
| Thời gian giữ mục nhật ký kiểm tra của không gian làm việc | 365 days | Cài đặt › Nhật ký kiểm tra › Luồng webhook › Lưu giữ các mục trong; 90 ngày đến 3 năm (API 30–3,650 ngày) |
| Thời gian giữ mục nhật ký kiểm tra của hệ thống | 365 days | Quản trị hệ thống › Nhật ký kiểm tra › Thời gian lưu giữ; 90 ngày đến 10 năm (API 30–3,650 ngày) |
| Dọn dẹp theo thời hạn lưu giữ | Every hour | Cố định |
| Các lô của luồng nhật ký kiểm tra | Up to 500 entries per request, checked every 30 s | Cố định |