
Đăng nhập bằng Google, Microsoft và GitHub
Hãy đăng ký một OAuth app để đăng nhập bằng Google OAuth, một app registration của Microsoft hoặc một OAuth app của GitHub, rồi dán client ID và secret vào ReputeCast: những người đã có tài khoản sẽ đăng nhập được bằng nhà cung cấp đó thay vì mật khẩu.
Trước khi bắt đầu
Phần tiêu đề “Trước khi bắt đầu”- Bạn là quản trị viên hệ thống.
- URL công khai đã cố định và truy cập được qua
https://(Quản trị hệ thống, rồi Hệ thống và cập nhật, rồi URL công khai). Các URI chuyển hướng được tạo từ URL này. - Bạn có thể tạo OAuth app trong Google Cloud console, Microsoft Entra admin center hoặc GitHub.
Mỗi nhà cung cấp có URI chuyển hướng riêng:
| Nhà cung cấp | URI chuyển hướng | Scope ReputeCast yêu cầu |
|---|---|---|
<public URL>/auth/social/google/callback |
openid email profile |
|
| Microsoft | <public URL>/auth/social/microsoft/callback |
openid email profile |
| GitHub | <public URL>/auth/social/github/callback |
read:user user:email, thêm read:org khi giới hạn theo tổ chức |
Thiết lập một nhà cung cấp
Phần tiêu đề “Thiết lập một nhà cung cấp”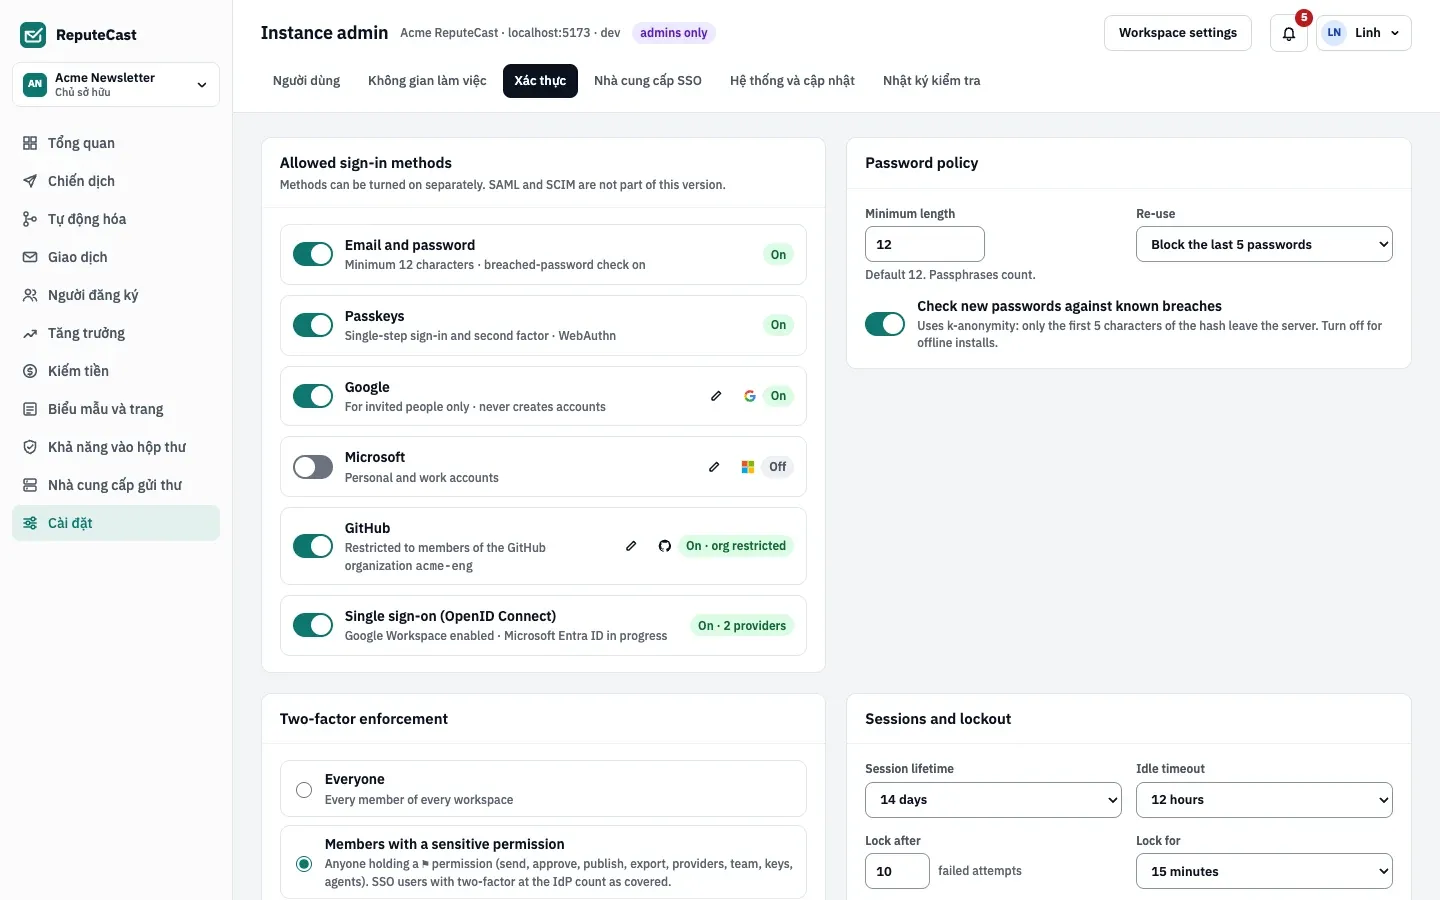
-
Mở Quản trị hệ thống, rồi Xác thực. Trong Phương thức đăng nhập được phép, chọn nút bút chì bên cạnh Google, Microsoft hoặc GitHub. Hộp thoại hiển thị URI chuyển hướng để bạn sao chép.
-
Tạo app ở nhà cung cấp:
Trong Google Cloud console, mở APIs & Services › Credentials và tạo một OAuth client ID loại Web application. Thêm URI chuyển hướng vào Authorized redirect URIs, rồi sao chép client ID và secret (Google Cloud: setting up OAuth 2.0, kiểm tra tháng 10/2026).
ReputeCast dùng OpenID Connect với
https://accounts.google.comvà chỉ chấp nhận email mà Google đánh dấu là đã xác minh.Trong Microsoft Entra admin center, mở App registrations › New registration, chọn nền tảng Web và nhập URI chuyển hướng; sau đó tạo client secret (đăng ký ứng dụng trong Microsoft Entra ID, kiểm tra tháng 10/2026). Chọn Supported account types khớp với thiết lập Tài khoản trong ReputeCast:
- Tài khoản cá nhân và công việc (mặc định)
- Chỉ tài khoản công việc và trường học
- Chỉ tài khoản Microsoft cá nhân
- Một tenant (nhập ID tenant)
Trong GitHub, mở Settings › Developer settings › OAuth Apps › New OAuth App. Nhập URI chuyển hướng làm Authorization callback URL, rồi tạo client secret (GitHub: creating an OAuth app, kiểm tra tháng 10/2026).
Bạn có thể nhập thêm một tổ chức trong ReputeCast: khi đó chỉ thành viên đang hoạt động của tổ chức GitHub đó mới đăng nhập được, và ReputeCast yêu cầu thêm
read:orgđể kiểm tra. Nếu tổ chức hạn chế OAuth app, một owner của tổ chức phải phê duyệt app. Chỉ email chính đã xác minh của tài khoản mới được tính. -
Trong hộp thoại của ReputeCast, dán client ID và client secret, rồi lưu. Secret được mã hóa và chỉ có thể thay, không bao giờ đọc lại được.
-
Bật công tắc của nhà cung cấp và chọn Lưu chính sách. Không thể bật một nhà cung cấp chưa có client ID và secret.
Cách mọi người liên kết tài khoản
Phần tiêu đề “Cách mọi người liên kết tài khoản”- Google và GitHub: khi nhà cung cấp xác nhận một email thuộc về một tài khoản đã có, lần đăng nhập đầu tiên sẽ liên kết hai tài khoản và đăng nhập cho người đó.
- Microsoft: Microsoft không xác minh email mà họ gửi, nên ReputeCast không bao giờ liên kết theo email. Mọi người liên kết qua liên kết lời mời hoặc trong Tài khoản và bảo mật, rồi Đăng nhập đã liên kết bằng Liên kết.
- Lời mời: trang lời mời hiển thị các nhà cung cấp đang bật; email từ nhà cung cấp phải khớp với địa chỉ được mời.
- Bất kỳ ai cũng có thể hủy liên kết một nhà cung cấp trong Đăng nhập đã liên kết, trừ khi đó là cách đăng nhập duy nhất của họ.
Trên các tên miền bắt buộc SSO, đăng nhập bằng tài khoản mạng xã hội bị tắt với mọi người trừ Chủ sở hữu có tài khoản khẩn cấp, và người dùng được chuyển sang nhà cung cấp danh tính.
Dùng lại các app cho hộp thư thử
Phần tiêu đề “Dùng lại các app cho hộp thư thử”Kiểm tra vị trí thư có thể đọc hộp thư thử Gmail và Microsoft 365 qua chính các
app Google và Microsoft này, kể cả khi công tắc đăng nhập của chúng đang tắt. Hãy thêm URI chuyển hướng thứ hai,
<public URL>/api/v1/placement/oauth/callback, và quyền truy cập thư mà trang kiểm tra vị trí thư yêu cầu: scope
https://mail.google.com/ với Google, quyền Microsoft Graph dạng delegated Mail.ReadWrite với Microsoft.
Kiểm tra kết quả
Phần tiêu đề “Kiểm tra kết quả”- Đăng xuất. Trang đăng nhập hiển thị nút của nhà cung cấp bên dưới “hoặc tiếp tục với”.
- Đăng nhập bằng nút đó, rồi mở Tài khoản và bảo mật, rồi Đăng nhập đã liên kết: nhà cung cấp hiển thị “Đã liên kết: …”.
Khắc phục sự cố
Phần tiêu đề “Khắc phục sự cố”- “Không có tài khoản cho …”: người đó chưa có tài khoản ReputeCast. Hãy mời họ trước; đăng nhập bằng tài khoản mạng xã hội không bao giờ tạo tài khoản.
- Đăng nhập bằng Microsoft không tìm thấy tài khoản: hãy liên kết Microsoft trước, từ lời mời hoặc từ Đăng nhập đã liên kết.
- “Đăng nhập bằng GitHub chỉ dành cho thành viên của tổ chức …”: người đó không phải thành viên đang hoạt động của tổ chức đã đặt trong ReputeCast.
- “…Một chủ sở hữu của … phải phê duyệt ứng dụng OAuth của ReputeCast.”: tổ chức hạn chế OAuth app của bên thứ ba. Một owner của tổ chức phê duyệt app trong GitHub.
- “Tài khoản GitHub của bạn không có email chính đã xác minh.”: người đó cần xác minh email chính của mình trong GitHub.
- Nhà cung cấp báo URI chuyển hướng không khớp: URL công khai đã thay đổi, hoặc URI bị gõ sai. Hãy sao chép lại từ hộp thoại.
Liên quan
Phần tiêu đề “Liên quan”- Đăng nhập một lần (SSO) với OIDC: tự tạo tài khoản, vai trò theo nhóm và bắt buộc SSO.
- Quản trị hệ thống: phần còn lại của chính sách đăng nhập.
- Bảo mật tài khoản: khóa truy cập, ứng dụng xác thực và đăng nhập đã liên kết.